Ekoparty 2026 en Buenos Aires: tres días de charlas de seguridad en fotos
- Publicado el
- • 9 min de lectura•--- vistas
Pasé el 7, 8 y 9 de octubre en la Ekoparty Security Conference 2026 en Buenos Aires, la edición 22 bajo el lema "Embrace the chaos". Tres días, un main track, una docena de villages y más charlas sobre agentes de IA que sobre cualquier otra cosa. Estas son las fotos que me quedé y lo que decían las láminas.
Escenario principal e instalaciones
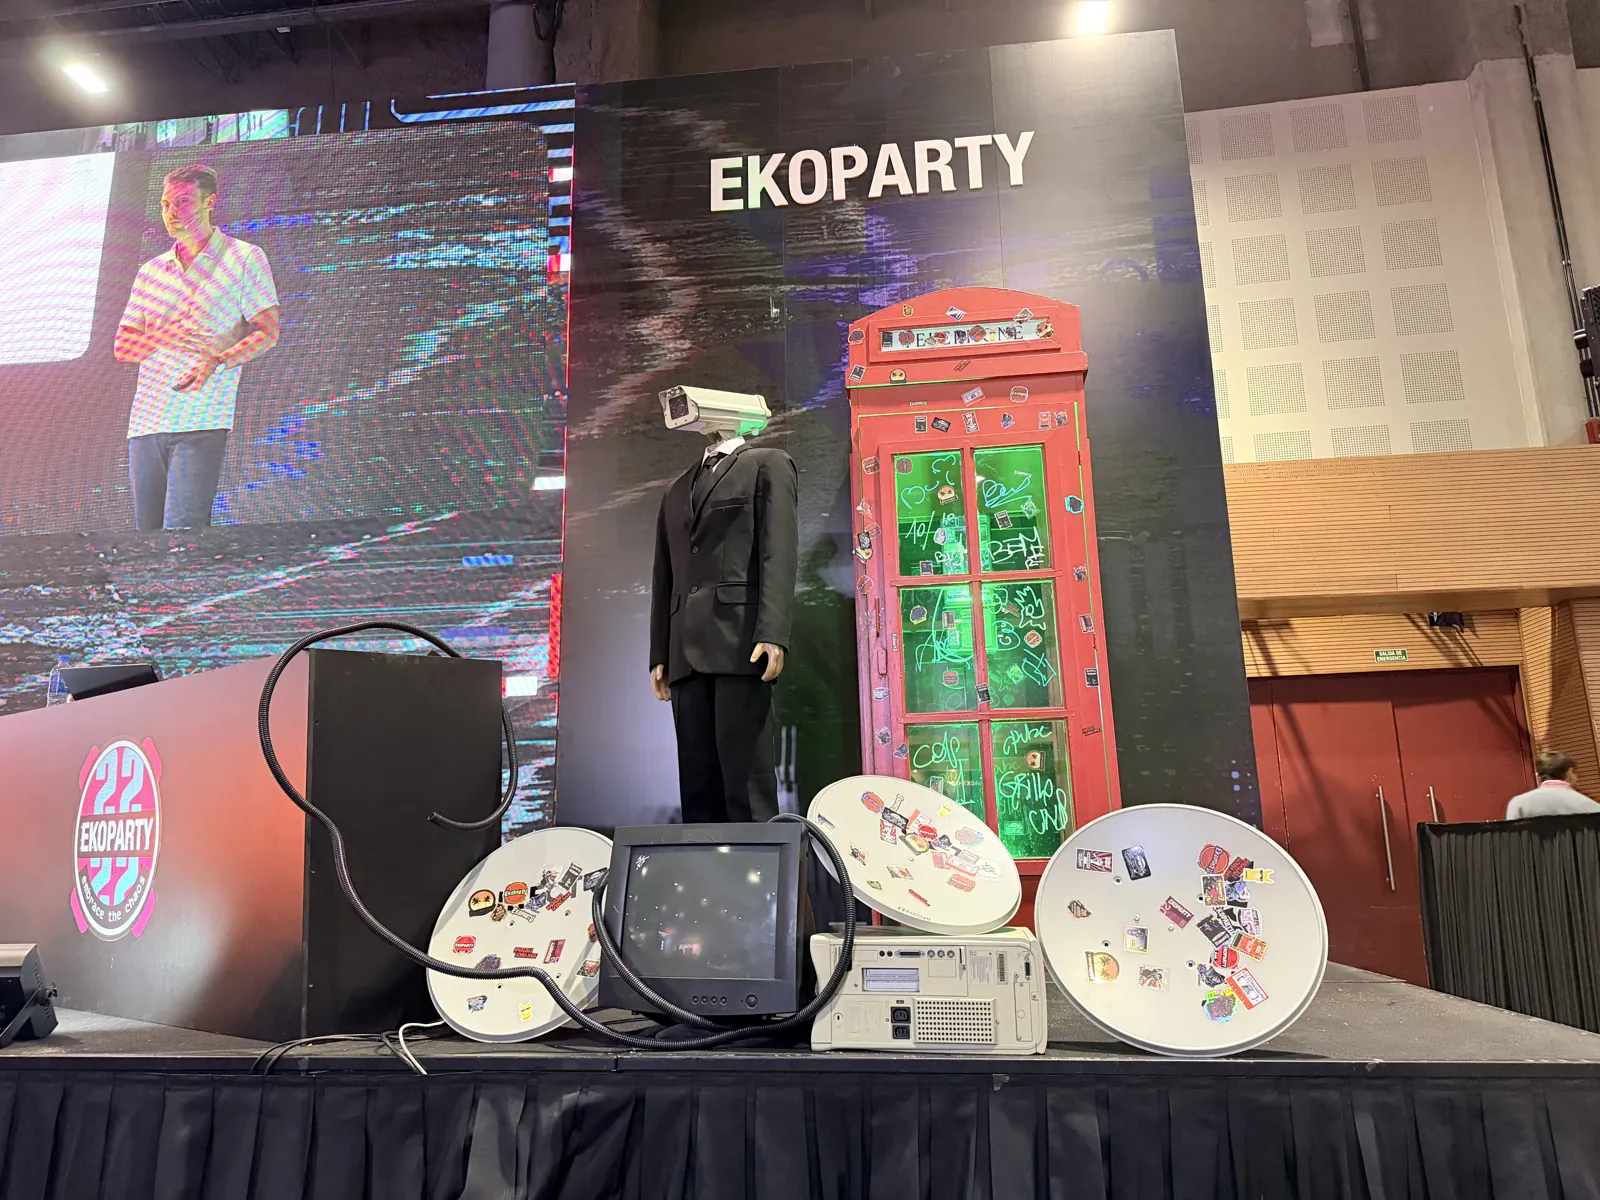
El escenario principal marcó el tono: un traje con una cámara de vigilancia por cabeza, una cabina telefónica londinense cubierta de stickers y un monitor CRT conectado a una PC vieja.
Una de las instalaciones era una pantalla espejo con un falso sistema central de vigilancia. Encuadraba a cada persona que pasaba, le asignaba un número de visitante, un porcentaje de confianza y un nivel de amenaza, y mostraba las coordenadas GPS del predio. Fui el visitante 002, nivel de amenaza bajo.
Una cámara térmica en un pasillo oscuro hacía lo mismo con calor en lugar de caras.
El track de seguridad en IA
La charla de la que más notas tomé fue "Zero Trust for AI Ops: Securing LLMs, RAG, and Agents" en el village AI Resilience Hub. Cada lámina tenía una tesis de una línea.
"Los guardrails no soportan cargas." El pipeline va por preprocesamiento, aislamiento de contexto, intercambio de credenciales, decisión de acceso y posprocesamiento. La identidad viaja como un SPIFFE SVID emitido en ejecución, y el riesgo residual lo dice claro: los guardrails son defensa en profundidad, nunca el límite.
"El problema es el modelo al portador, no la rotación." Cualquier permiso de una clave API se vuelve activo, porque un agente orientado a objetivos eventualmente encontrará una razón para usarlo. Posesión es autoridad, e inyección, exfiltración y divulgación son tres mecanismos de entrega de una misma falla.
"OAuth autentica el salto, no la autoridad." En MCP la autorización es opcional, las descripciones de herramientas las lee el modelo y nunca el usuario, y una mala configuración de OAuth convierte al agente en un delegado confundido. En A2A las tarjetas de agente son autodeclaradas, nada verifica la autoridad delegada y los compromisos viajan como lenguaje natural.
La lámina de cierre fue práctica. Empiece el lunes sin gastar dinero: inventario de agentes e identidades no humanas, registro de políticas en modo sombra, eliminar los secretos estáticos, permisos en tiempo de consulta contra el principal solicitante, registrar cada prompt, recuperación y herramienta vinculándolos a un humano, y declarar el nivel de aislamiento de egreso.
El village también repartió este mapa de herramientas open source para agentes y MCP: AgentBreak, MCP-SHIELD, PyRIT, Promptfoo, TruLens, Guardrails AI, OpenAI Evals, Giskard, Rebuff y LLM Guard, cada una con su caso de uso. El pie de página es lo importante: ninguna herramienta es suficiente por sí sola.
En el BlueSpace Village, David Soto, a.k.a. Jhere, habló de supply chain attacks en el ecosistema de herramientas de IA bajo el título "MCP y el problema que nadie está viendo". Su lámina de presentación traía la frase que lo explica: si yo lo construí en un fin de semana, alguien más ya lo está usando en producción.
Agentes en la práctica
El workshop de GitHub armó en vivo una revisión agéntica de pull requests sobre OWASP Juice Shop: agentes separados para pruebas adversariales, DevSecOps, calidad y pruebas de seguridad, conectados por servidores MCP dentro de VS Code.
Su frase de cierre: liderá a tus agentes como liderás a tu equipo. Una buena comunicación sostiene a la escudería.
Una pantalla de demostración en el hall explicaba cómo conectar Claude con Burp Suite mediante un servidor MCP de Burp. El atacante hace un primer escaneo manual, el modelo decide qué herramienta usar, el servidor MCP reenvía send_request, get_http_history, base64_encode y create_repeater_tab, y Burp intercepta, almacena y modifica las peticiones.
No todo fueron láminas. Uno de los villages tenía un arenero con maquinaria de construcción a control remoto junto a una maqueta de ciudad.
Herramientas de red team
En el Red Team Space, Santos Gallegos presentó weaponAIzer, un pipeline de agentes para convertir un CVE en un exploit validado. Ocho etapas: investigación del CVE, laboratorio aislado en Docker, planificación del ataque por un agente red team, compuertas de defensa en profundidad revisadas por un agente blue team, ejecución controlada en contenedores permitidos, recolección de evidencia, un juez independiente y una prueba diferencial en la que el exploit debe funcionar en el objetivo vulnerable y fallar en el parcheado.
La misma arquitectura más allá de los CVE: un agente lee el aviso del Patch Tuesday, compara los binarios, levanta un laboratorio Windows sin parchear y verifica si el parche cierra el camino o solo lo mueve. Del lado de CI/CD, un agente de investigación ingiere cada pull request, el red team intenta comprometer la nueva superficie y nada se despliega hasta que el juez firma.
Main track
En el main track, Sammy Azdoufal recorrió la auditoría de la nube de un fabricante de cámaras: una tabla de geolocalización de 825.194 filas y una tabla de licencias P2P de 1.160.795 filas, unas 826.000 cámaras ubicadas por IP WAN donde físicamente están.
La charla se llamó "Nobody puts baby in a corner" y la divulgación completa está publicada en GitHub bajo xn0tsa.
Zenity cerró mi lista con "PleaseFix: cómo navegadores agentic están deshaciendo décadas de ingeniería de seguridad". El título es el resumen.
Cierre
El merchandising del año: un llavero hecho con un módulo de RAM viejo junto a la credencial de la edición.
La ceremonia de cierre en el escenario principal, con un equipo llevando la bandera de Fluid Attacks.
El certificado de asistencia, también en mi página Sobre mí:
La edición del año que viene ya está en el calendario.
Relacionado
Artículos
De Teclab a la Universidad Siglo 21: sigo hacia la Licenciatura en Seguridad Informática
Con la Práctica Profesionalizante de Teclab presentada, pasé a la Universidad Siglo 21 para continuar hacia la Licenciatura en Seguridad Informática, a distancia.
Mi presentación de la Práctica Profesionalizante en Teclab
La presentación grabada de mi Práctica Profesionalizante en Teclab, realizada en Jiro Health sobre trabajo de AppSec, con las láminas y el guion completo.
Vulnerability Fixer: remediación automática de dependencias en Jiro Health
Cómo un pipeline interno de Jiro Health encuentra dependencias vulnerables en todos los repositorios, las parchea de forma segura y entrega un único PR revisable con ticket de Jira y resumen en Slack.
Disponible para colaboración por contrato
Estoy disponible para colaborar por contrato. Si tiene una idea de proyecto interesante, reserve una llamada por Calendly.
Agenda una llamada de 30 min