Ekoparty 2026 в Буэнос-Айресе: три дня докладов по безопасности в фотографиях
- Опубликовано
- • 8 мин чтения•--- просмотров
7, 8 и 9 октября я провёл на Ekoparty Security Conference 2026 в Буэнос-Айресе. Это 22-я конференция, в этом году под девизом «Embrace the chaos». Три дня, главный трек, дюжина «villages» и больше докладов про ИИ-агентов, чем про что-либо ещё. Вот фотографии, которые я оставил, и то, что было на слайдах.
Главная сцена и инсталляции
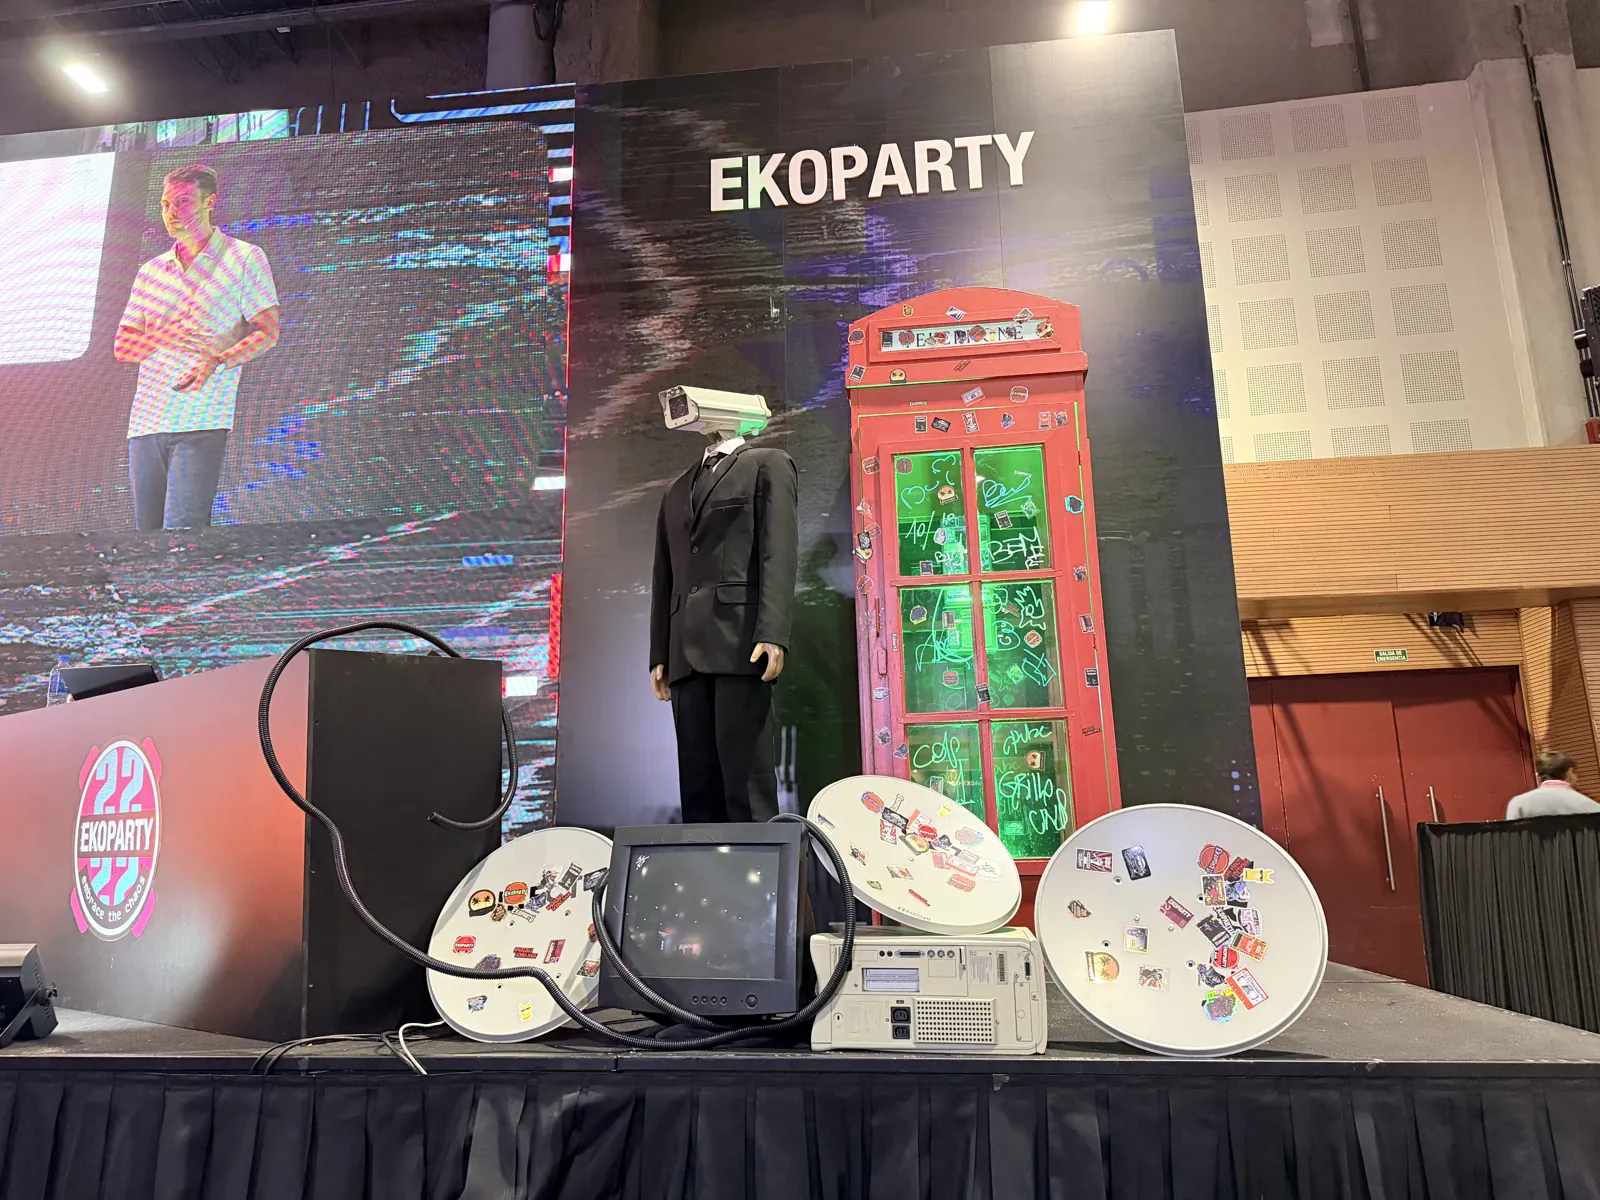
Главная сцена задала тон: костюм с камерой наблюдения вместо головы, красная лондонская телефонная будка, обклеенная стикерами, и ЭЛТ-монитор, подключённый к старому ПК.
Одна из инсталляций: экран-зеркало с фальшивой «центральной системой наблюдения». Она брала в рамку каждого проходящего, присваивала номер посетителя, процент уверенности и уровень угрозы и выводила GPS-координаты площадки. Я оказался посетителем 002, уровень угрозы низкий.
Тепловизор в тёмном коридоре делал то же самое, только по теплу, а не по лицам.
Трек по безопасности ИИ
Больше всего заметок я сделал на докладе «Zero Trust for AI Ops: Securing LLMs, RAG, and Agents» в village AI Resilience Hub. Слайды были на испанском, и у каждого был тезис в одну строку.
«Guardrails не держат нагрузку». Пайплайн: предобработка, изоляция контекста, обмен учётных данных, решение о доступе, постобработка. Идентичность передаётся как SPIFFE SVID, выданный в рантайме, а строка про остаточный риск говорит прямо: guardrails — это эшелонированная защита, но никогда не граница.
«Проблема в bearer-модели, а не в ротации». Любое право, выданное API-ключу, становится действующим, потому что агент, идущий к цели, рано или поздно найдёт повод им воспользоваться. Владение равно полномочиям, а инъекция, эксфильтрация и раскрытие — три способа доставки одной и той же ошибки.
«OAuth аутентифицирует переход, а не полномочия». В MCP авторизация опциональна, описания инструментов читает модель, а не пользователь, и неверно настроенный OAuth превращает агента в confused deputy. В A2A карточки агентов самодекларируемые, делегированные полномочия никто не проверяет, а обязательства передаются как естественный язык.
Финальный слайд был практичным. Начните в понедельник, не тратя денег: инвентаризация агентов и нечеловеческих идентичностей, логирование политик в теневом режиме, удаление статических секретов, права в момент запроса относительно запрашивающего принципала, лог каждого промпта, retrieval и вызова инструмента с привязкой к человеку, и объявленный уровень изоляции исходящего трафика.
Там же раздавали карту open-source инструментов для агентов и MCP: AgentBreak, MCP-SHIELD, PyRIT, Promptfoo, TruLens, Guardrails AI, OpenAI Evals, Giskard, Rebuff и LLM Guard, каждый со своим сценарием. Главное в подвале постера: ни один инструмент не достаточен сам по себе.
В BlueSpace Village Давид Сото, он же Jhere, рассказывал о supply-chain атаках в экосистеме ИИ-инструментов под заголовком «MCP и проблема, которую никто не видит». На слайде о спикере была фраза, которая всё объясняет: если я собрал это за выходные, кто-то уже крутит это в продакшене.
Агенты на практике
На воркшопе GitHub вживую собрали агентное ревью pull request на OWASP Juice Shop: отдельные агенты для adversarial-тестов, DevSecOps, качества и security-тестирования, связанные через MCP-серверы внутри VS Code.
Их финальная мысль: руководите агентами так же, как руководите командой. Хорошая коммуникация держит гоночную команду вместе.
Демо-экран в холле показывал, как связать Claude с Burp Suite через MCP-сервер Burp. Атакующий делает первое ручное сканирование, модель решает, какой инструмент вызвать, MCP-сервер передаёт send_request, get_http_history, base64_encode и create_repeater_tab, а Burp перехватывает, хранит и изменяет запросы.
Не всё было слайдами. В одном из villages стояла песочница с радиоуправляемой строительной техникой рядом с макетом города.
Инструменты red team
В Red Team Space Сантос Гальегос представил weaponAIzer, агентный пайплайн, превращающий CVE в проверенный эксплойт. Восемь этапов: исследование CVE, изолированная лаборатория в Docker, планирование атаки red-team-агентом, шлюзы эшелонированной защиты с ревью blue-team-агента, контролируемое выполнение только в разрешённых контейнерах, сбор доказательств, независимый судья и дифференциальное доказательство: эксплойт обязан сработать на уязвимой цели и не сработать на пропатченной.
Та же архитектура за пределами CVE: агент читает бюллетень Patch Tuesday, сравнивает бинарники, поднимает непропатченную Windows-лабораторию и проверяет, закрывает ли патч путь или только сдвигает его. На стороне CI/CD исследовательский агент принимает каждый pull request, red team пытается скомпрометировать новую поверхность, и ничего не деплоится, пока судья не подпишет.
Главный трек
На главном треке Сэмми Аздуфаль разобрал аудит облака производителя камер: таблица геолокации на 825 194 строки и таблица P2P-лицензий на 1 160 795 строк, около 826 000 камер, нанесённых по WAN IP туда, где они физически стоят.
Доклад назывался «Nobody puts baby in a corner», полное раскрытие опубликовано на GitHub под ником xn0tsa.
Zenity закрыли мой список докладом «PleaseFix: как агентные браузеры разрушают десятилетия инженерии безопасности». Заголовок и есть краткое содержание.
Закрытие
Мерч года: брелок из старого модуля оперативной памяти рядом с бейджем конференции.
Церемония закрытия на главной сцене, команда с флагом Fluid Attacks.
Сертификат участника, он же на странице Обо мне:
Следующая конференция уже в календаре.
По теме
Статьи
Из Teclab в Universidad Siglo 21: продолжаю учёбу до Licenciatura en Seguridad Informática
После защиты практики в Teclab я перевёлся в Universidad Siglo 21, чтобы продолжить обучение до Licenciatura en Seguridad Informática, дистанционно.
Защита практики в Teclab: видео презентации
Запись презентации моей профессиональной практики в Teclab, пройденной в Jiro Health на задачах AppSec, вместе со слайдами и полным текстом выступления.
Vulnerability Fixer: автоматическое исправление уязвимых зависимостей в Jiro Health
Как внутренний pipeline в Jiro Health находит уязвимые зависимости во всех репозиториях, безопасно их патчит и доставляет один PR на ревью вместе с тикетом в Jira и сводкой в Slack.
Открыт для работы по контракту
Я доступен для работы по контракту. Если у вас есть интересная идея проекта, запишитесь на звонок через Calendly.
Записаться на 30-минутный звонок